
Kapitel 5 · 5.5
DNS-Helfer: MX, SPF, DMARC, CAA und SRV
Manche Records sind von Hand nur schwer einzugeben. Deshalb hat das Fenster für einen DNS-Record bei einigen Typen zusätzliche Felder und Schaltflächen. Sie öffnen das Fenster auf der Registerkarte DNS mit + Record hinzufügen (siehe DNS verwalten: Records hinzufügen, ändern und löschen) und wählen dann den Typ.
MX-Record
Klicken Sie auf + MX-Record, oder wählen Sie den Typ MX. Der Name steht bereits auf @, der Domain selbst.
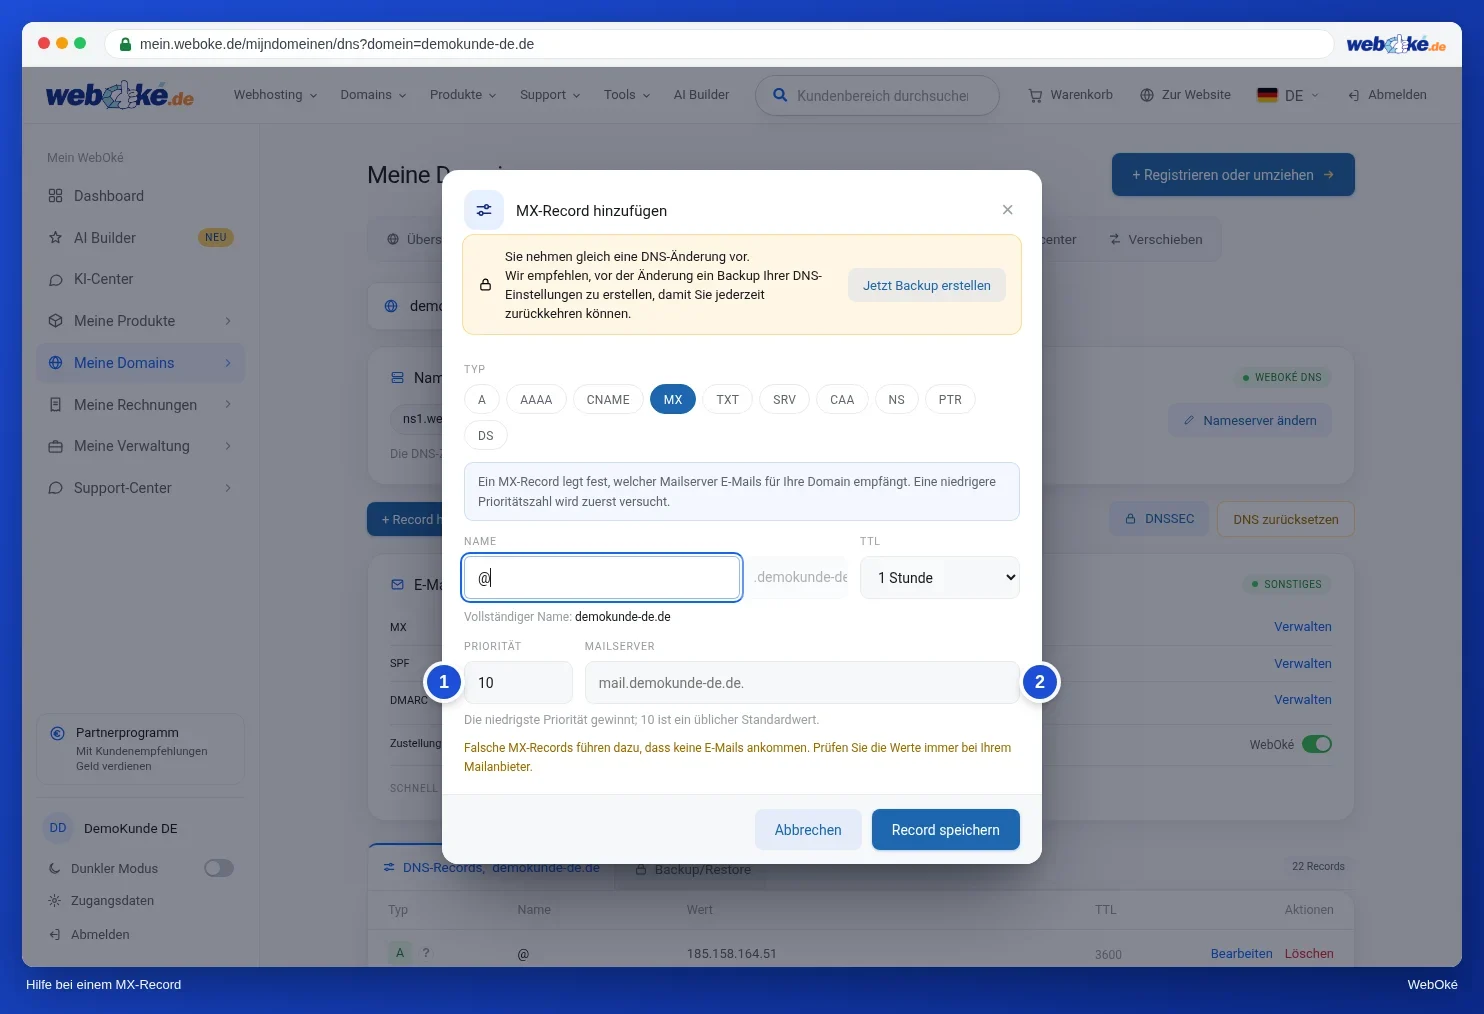
- Priorität (1): Bei mehreren MX-Records wird der niedrigste Wert zuerst ausprobiert. 10 ist ein üblicher Wert.
- Mailserver (2): der Name des Mailservers, mit einem Punkt am Ende.
Hinweis: Falsche MX-Records bedeuten, dass keine E-Mails mehr ankommen. Übernehmen Sie die Werte immer von Ihrem E-Mail-Anbieter.
SPF: Wer darf im Namen Ihrer Domain mailen?
SPF ist ein TXT-Record mit einer Liste von Servern, die im Namen Ihrer Domain mailen dürfen. Wählen Sie den Typ TXT und setzen Sie TXT-Record-Typ (1) auf SPF. Haben Sie bereits einen SPF-Record, klicken Sie in der Karte E-Mail-Einstellungen hinter SPF auf Verwalten. Das Fenster liest Ihren bestehenden Record dann ein.
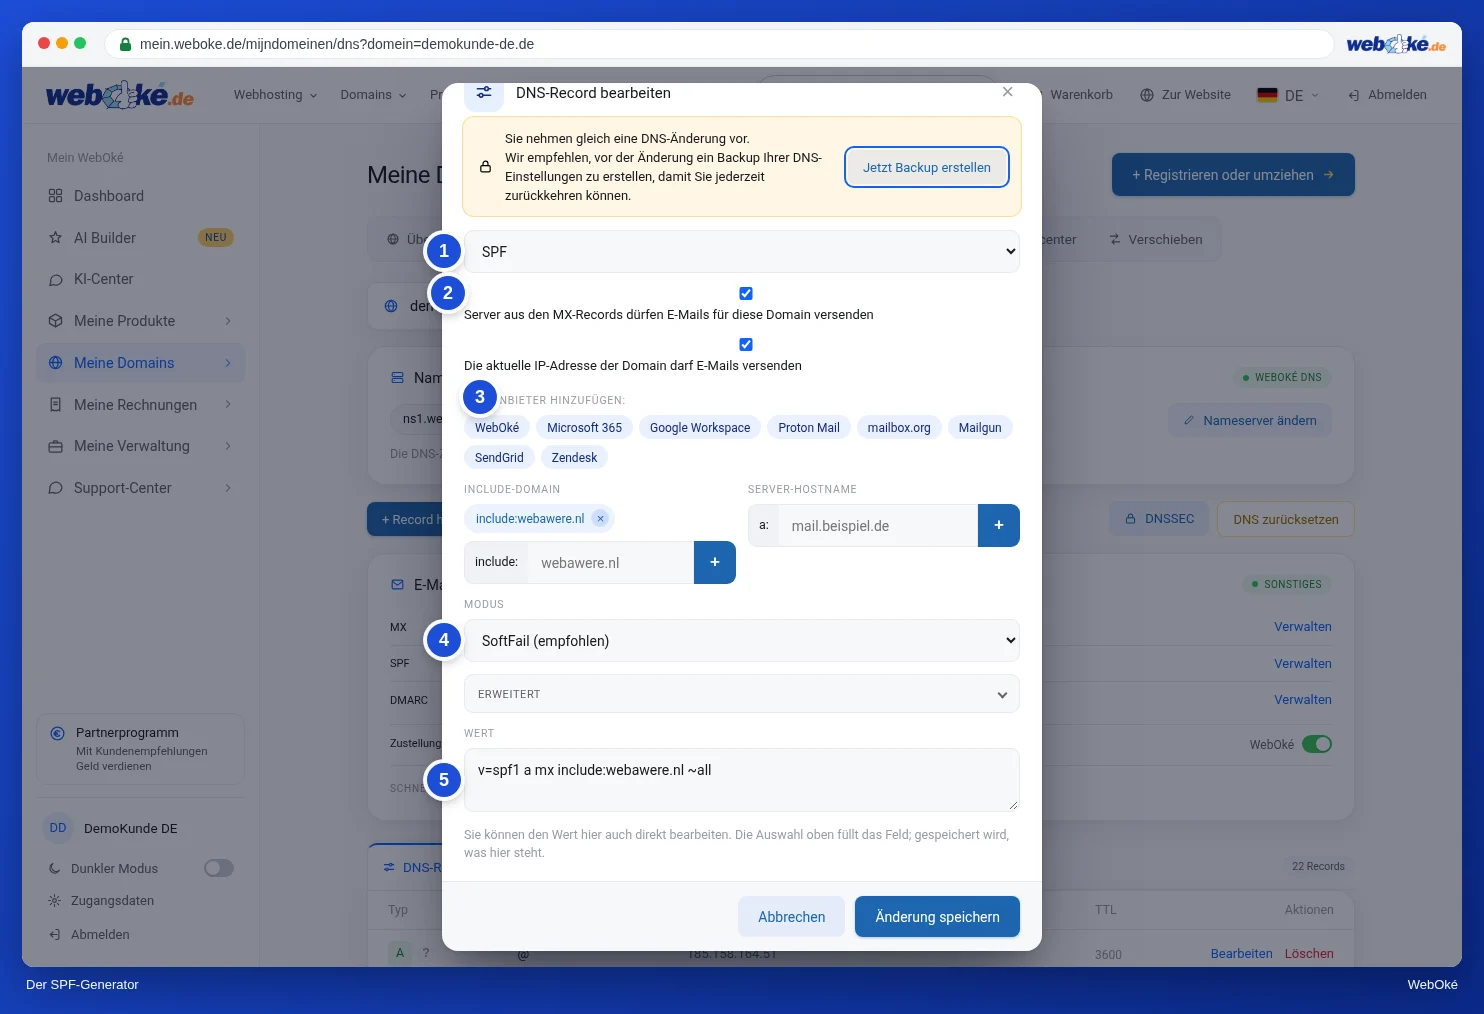
- Mit den Häkchen (2) erteilen Sie den Servern aus Ihren MX-Records und der IP-Adresse Ihrer Domain die Berechtigung.
- Bei Anbieter hinzufügen (3) klicken Sie auf Ihren E-Mail-Anbieter oder Versanddienst: WebOké, Microsoft 365, Google Workspace, Proton Mail, mailbox.org, Mailgun, SendGrid oder Zendesk. Ist dieser nicht aufgeführt, geben Sie selbst eine Include-Domain oder einen Server-Hostnamen ein und klicken Sie auf das Pluszeichen.
- Wählen Sie den Modus (4): was Empfänger mit E-Mails von einem nicht gelisteten Server tun. SoftFail (empfohlen) markiert die E-Mail als verdächtig; damit beginnen Sie, und es ist die Standardeinstellung. Fail (streng, wenn alles stimmt) lässt die E-Mail ablehnen: Wählen Sie dies erst, wenn Sie sicher sind, dass alle Dienste, die in Ihrem Namen mailen, in der Liste stehen. Neutral tut nichts.
- Unter Erweitert finden Sie noch einzelne IP-Adressen und einige seltene Optionen.
- Bei Wert (5) sehen Sie den Record, der gespeichert wird. Sie können ihn hier auch selbst anpassen.
Hinweis: Eine Domain darf nur einen SPF-Record haben. Gibt es zwei, ist SPF ungültig. Passen Sie daher den bestehenden Record an, statt einen zweiten zu erstellen.
DMARC: Was passiert mit gefälschten E-Mails?
DMARC sagt Mailservern, was sie mit E-Mails tun sollen, die fälschlich vorgeben, von Ihrer Domain zu kommen. Wählen Sie den Typ TXT und setzen Sie TXT-Record-Typ auf DMARC, oder klicken Sie in der Karte E-Mail-Einstellungen hinter DMARC auf Verwalten. Der Name wird automatisch _dmarc.
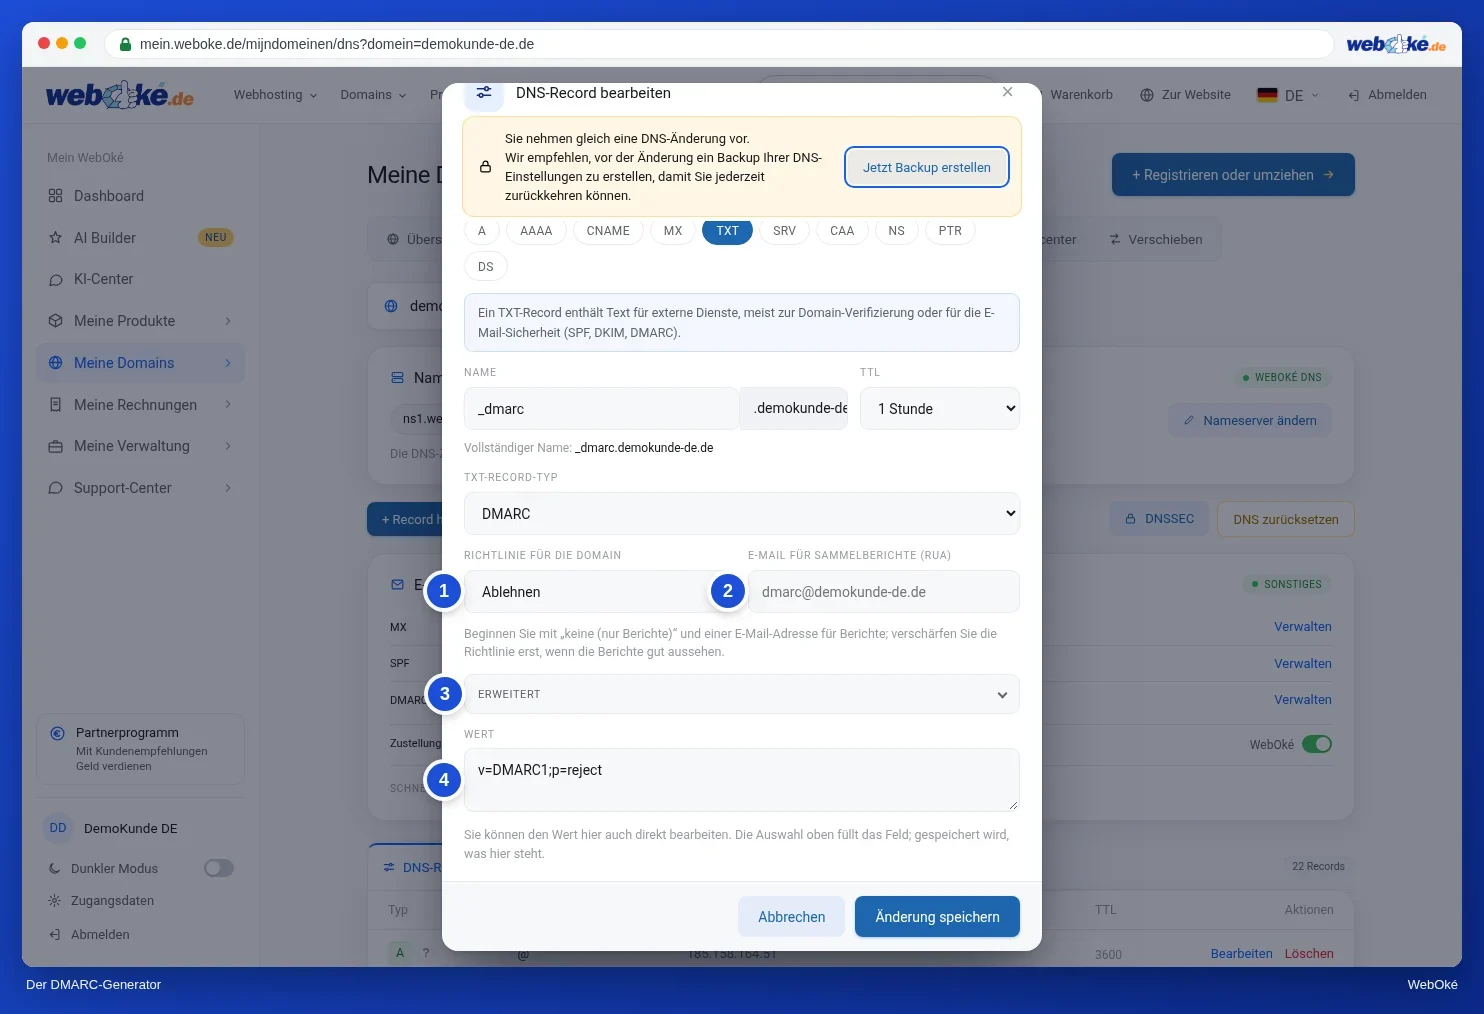
- Richtlinie für die Domain (1): Keine (nur Berichte), Quarantäne (in den Spam-Ordner) oder Ablehnen.
- E-Mail für Sammelberichte (RUA) (2): die Adresse, an die Sie die täglichen Berichte grosser E-Mail-Anbieter erhalten.
- Erweitert (3): unter anderem eine separate Richtlinie für Subdomains, eine Adresse für forensische Berichte (RUF), ein Prozentsatz und die Strenge der Prüfung. Lassen Sie den Prozentsatz bei 100: Im neuen DMARC-Standard (RFC 9989, 2026) entfällt dieses Feld.
- Wert (4): der Record, so wie er gespeichert wird.
Tipp: Beginnen Sie mit Keine (nur Berichte) und einer Berichtsadresse. Prüfen Sie die Berichte einige Wochen lang, setzen Sie die Richtlinie dann auf Quarantäne (in den Spam-Ordner) und anschliessend auf Ablehnen. So verhindern Sie, dass Ihre eigenen E-Mails blockiert werden. Bei einem Hostingpaket steht der Record standardmässig bereits auf Ablehnen; das können Sie so lassen, wenn der gesamte E-Mail-Verkehr über WebOké läuft.
CAA-Record
Mit einem CAA-Record legen Sie fest, welche Anbieter ein SSL-Zertifikat für Ihre Domain ausstellen dürfen. Wählen Sie den Typ CAA und füllen Sie aus:

- Flag: Lassen Sie dies auf 0 stehen.
- Tag: issue für gewöhnliche Zertifikate, issuewild für Wildcard-Zertifikate oder iodef für eine Meldeadresse.
- Wert: der Aussteller, zum Beispiel letsencrypt.org.
Hinweis: Setzen Sie einen CAA-Record, dürfen nur die genannten Aussteller noch Zertifikate ausstellen. Verwenden Sie das kostenlose SSL-Zertifikat Ihres Hostingpakets (Let's Encrypt), tragen Sie auch letsencrypt.org in einem CAA-Record ein.
SRV-Record
Ein SRV-Record verweist einen Dienst auf den richtigen Server und Port. Sie benötigen ihn beispielsweise für Internettelefonie oder für einige Microsoft-Dienste. Wählen Sie den Typ SRV.
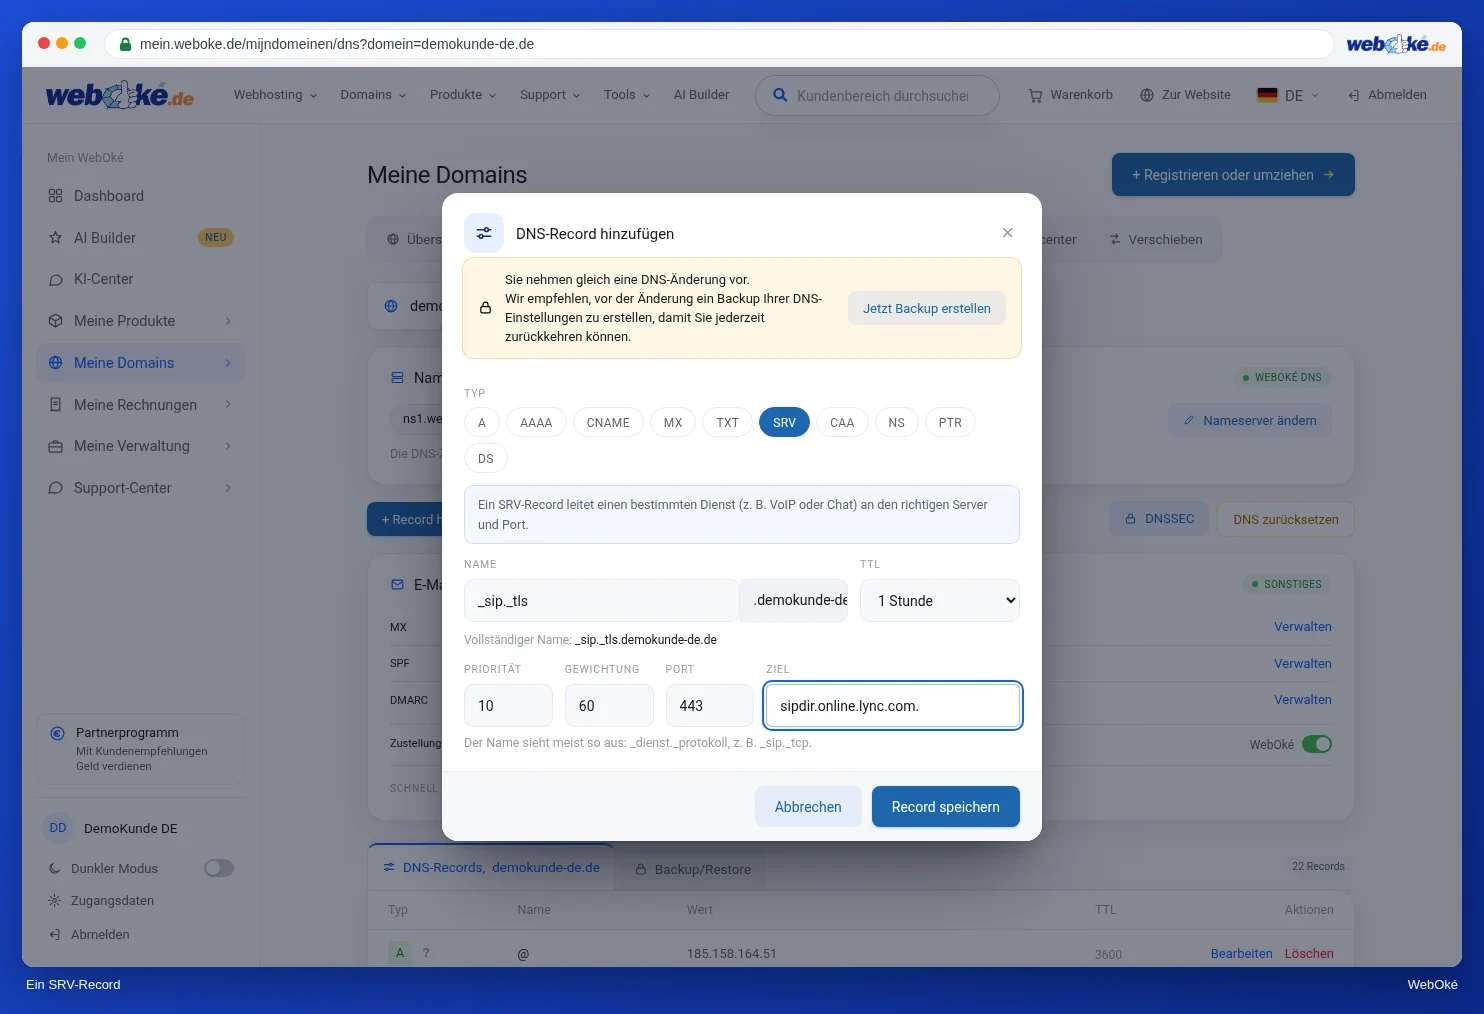
- Name: meist in der Form _dienst._protokoll, zum Beispiel _sip._tls.
- Priorität und Gewichtung: welcher Server bei mehreren zuerst verwendet wird. Lassen Sie diese unverändert, wenn Ihr Anbieter nichts anderes angibt.
- Port: der Port des Dienstes.
- Ziel: der Server, mit einem Punkt am Ende.
Klicken Sie bei jedem Typ auf Record speichern, wenn alles stimmt, oder auf Abbrechen, um nichts zu ändern.